—Menuda suerte —decía Hermann, fumando sentado en el bidet—. Llegas a tu primera guerra, te hieren, sales en todos los periódicos y además firmas en primera página… A otros nos cuesta años hacernos esa reputación.— Arturo Pérez-Reverte en Territorio comanche
Edición 326° de Economicón, la newsletter sobre privacidad y sociedad de la información de México.
- Contáctame por WhatsApp al +52 814-812-1283.
La claridad en medio del ruido exige trabajo duro e independencia. Financiar Economicón es apostar por esa visión. Da el siguiente paso y únete al grupo de lectores que sostienen esta newsletter. Hazte suscriptor de pago o dona con PayPal hoy.
🍐 Economicón: haciendo simple la información complicada.
Lecciones del hackeo a Aeroméxico
Aeroméxico es un ejemplo de todo lo que no se debe hacer en la protección de datos personales y es una oportunidad para que la agencia de privacidad aplique el rigor de la ley y muestre hasta dónde está dispuesta a llegar como autoridad que tomó el lugar del desaparecido Inai.
La historia es la siguiente:
- Un proveedor de Aeroméxico sufrió una vulneración de datos personales de clientes de la aerolínea en octubre de 2025. Se calcula que los hackers extrajeron 15 millones de registros con nombres, correos, teléfonos, pasaportes y números de cliente frecuente de las personas afectadas.
- Aeroméxico supo del incidente de ciberseguridad ese octubre de 2025, pero lo reconoció públicamente en septiembre de 2026 y solo después de que la agencia de privacidad alertara de que los datos personales robados están a la venta en el mercado negro.
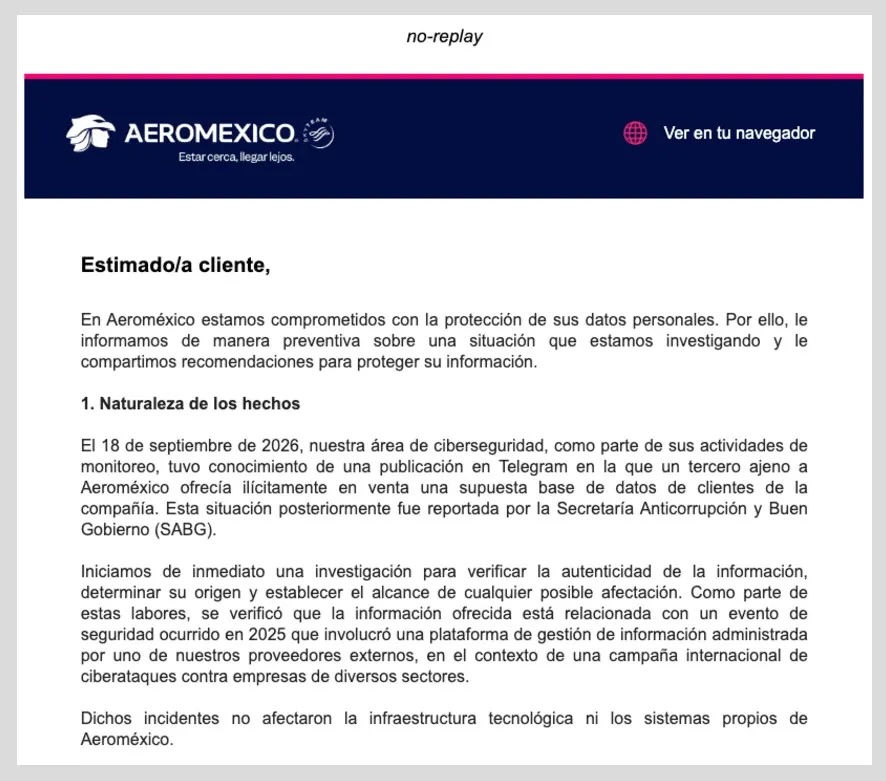
- Aeroméxico esperó otros 10 días antes de comunicar a sus clientes de la brecha de seguridad. Lo hizo anoche, alrededor de las 8pm, en un correo con las palabras más crípticas, vagas y ambiguas posibles y los eufemismos más choteados para evitar llamar a las cosas por su nombre. (Da clic aquí para leer el correo).
💺 Aeroméxico, la mayor compañía aérea de México, falló en su responsabilidad de proteger los datos personales de sus clientes e incumplió su obligación legal de informar de vulneraciones “de forma inmediata” para que los afectados “puedan tomar las medidas correspondientes”.
No hay derecho.
¿Qué puedes hacer para protegerte?
Primero, la respuesta a la pregunta más urgente: ¿qué puedes hacer si tus datos personales fueron divulgados de manera ilegal? No mucho, ciertamente. Lo mejor es que estés alerta de comunicaciones sospechosas y evites compartir información personal, principalmente contraseñas o códigos de verificación, como el CVV de tus tarjetas. La información robada puede servir para engañarte, ofrecerte ofertas fraudulentas y exponerte a otras estafas. Lo mejor, siempre, es ser precavido.
🤔 Si dudas de la veracidad de una comunicación, verifica su autenticidad a través de los canales oficiales de Aeroméxico.
- 🤦🏽 Para demostrar su compromiso con la seguridad de sus clientes, Aeroméxico no ofreció ni un número telefónico ni una vía especial de comunicación para atender el caso.
- El correo de Aeroméxico llegó desde una cuenta “no-replay”, una dirección de correo configurada para enviar mensajes automáticos pero que no recibe ni lee respuestas.
Y algo importante: denuncia. Acude a la agencia de privacidad para denunciar a Aeroméxico por su irresponsabilidad en el tratamiento de tus datos personales.
- 🏛️ Descarga aquí el formato oficial de denuncia, llénalo y envíalo a updp.privado@buengobierno.gob.mx
- Si quieres contactar con la agencia, conocida como Unidad de Protección de Datos Personales, su correo es proteccion.datos@buengobierno.gob.mx y su teléfono, 55-2000-3000 extensiones 1407 y 1614.
Solo por medio de la denuncia lograremos que el régimen de protección de datos personales actúe a favor de nosotros, los titulares de datos personales.
¿Qué datos personales le robaron a Aeroméxico?
👨🏼✈️ El hackeo no se produjo contra los sistemas de Aeroméxico, sino contra los de un proveedor para el tratamiento de la información personal, lo que no exime a Aeroméxico como responsable del tratamiento de los datos.
“Desde que tuvimos conocimiento de la situación, activamos nuestros protocolos de respuesta y trabajamos con el proveedor para reforzar las medidas de contención”.
La lista de datos en riesgo es enorme y las afectaciones “dependen de cada caso en particular”, dice el correo sin especificar lo qué determina cada caso:
- Nombre completo
- Fecha de nacimiento
- Nacionalidad
- Género
- Correo electrónico
- Número telefónico
- Nombre de ruta preferida
- Número de pasaporte
- Número de cliente frecuente
Aeroméxico dijo que “no se advierte afectación” a los datos personales de carácter financiero, como números de cuentas bancarias y de tarjetas de créditos, ni a las contraseñas del programa de lealtad como Aeroméxico Rewards.
- Pero no te preocupes, mandó decir Aeroméxico: en sintonía con su apego a “la transparencia, la mejora continua y el fortalecimiento” de su ciberseguridad, la compañía realizará una evaluación de sus sistemas para “identificar oportunidades” de mejora. Ah, bueno.
🧳 Aeroméxico prometió que en esta liga irá informando de las actualizaciones del caso. A ver si es cierto.
Newsletters anteriores
- La ley antimemes
- La IA no es humana, no insistas
- Responsabilizar al proveedor de internet
- 🔋 Extinción por IA
- 📚 La guerra del fin del mundo
Sobre mí
Soy José Soto Galindo, periodista. Edité El Economista en línea, fui director de Medios del Inai y tengo una Maestría en Transparencia y Protección de Datos Personales (UdeG), con estudios en derecho de las telecomunicaciones (UNAM) y derecho de las tecnologías de la información (ITAM). Doy clases de periodismo de datos en la Universidad de Guadalajara y de comunicación en la Universidad Iberoamericana.
🍐 Economicón: haciendo simple la información complicada.
Hazte suscriptor de pago o dona con PayPal hoy.
Escríbeme si quieres
- 📖 Escribir tu biografía (o la de alguien más) y no tienes tiempo de hacerlo tú mismo.
- 👩🏽⚖ Enseñar a tu equipo de abogados a comunicarse en español, sin abogañol.
- 👩🏻 Aprender lo más relevante de la nueva ley de datos en México.
- 📬 Desarrollar una estrategia de newsletters en tu organización.
💬 WhatsApp: +52 814-812-1283
Comentarios
